GTA 6: свежие новости и статьи
 Раздача игр в PS Plus в ноябре 2026-го
 BETBOOM Streamers Battle по VALORANT
Вечером 29 октября с кошельков Binance за считанные часы вывели криптовалюту на 6,3 миллиарда долларов. Это крупнейшая кража в истории криптоиндустрии, и, по данным блокчейн-аналитиков, за ней стоят хакеры из КНДР.
В этом материале CyberMeta рассказывает, как проходил взлом крупнейшей криптобиржи мира, что успела сделать Binance, и чем ещё известна северокорейская группировка Lazarus.
Что произошло с Binance?
По данным аналитической компании TRM Labs, атака началась 29 октября в 23:05 по московскому времени. Первыми опустели пять кошельков Binance в сети XRP Ledger, затем кошельки в Solana и Optimism. Через несколько минут злоумышленники вывели уже 18 270 BTC, а через три минуты полностью опустошили «горячий кошелёк» биржи в Ethereum. Основная часть средств ушла примерно за 20 минут, а повторные выводы продолжались почти до полуночи. Всего пострадали кошельки в десяти блокчейнах.
TRM оценивает украденное в 6,36 миллиарда долларов по курсу на момент переводов. Сама Binance называет сумму около 6,3 миллиарда. Это примерно вчетверо больше прошлого рекорда – взлома биржи Bybit в феврале 2025 года, когда хакеры унесли около 1,5 миллиарда долларов.
| Блокчейн | Что вывели | Сумма |
| Ethereum | ETH, стейблкоины и ещё 185 токенов | около 3,79 миллиардов долларов |
| Bitcoin | 18 270 BTC | около 1,47 миллиардов долларов |
| Tron | USDT и TRX | около 628 миллионов долларов |
| XRP Ledger | 233,46 миллиона XRP | около 296 миллионов долларов |
| Solana | 970 500 SOL | около 96 миллионов долларов |
| Остальные пять сетей | ARB, ETH и другие токены | около 77 миллионов долларов |
Первые выводы Binance опубликовала уже 30 октября. По словам биржи, всё могло начаться с ноутбука DevOps-инженера: через заражённый компьютер злоумышленник получил доступ к сервисному контейнеру и смог отправлять несанкционированные транзакции на вывод средств. В Binance подчёркивают, что следов утечки приватных ключей от кошельков не нашли. В TRM к этому добавляют, что хакер, судя по всему, получил возможность заставить систему подписи горячих кошельков подтверждать нужные ему транзакции сразу в нескольких сетях. Держатели стейблкоинов начали замораживать адреса уже через час после начала атаки:
- Tether заблокировала около 1,77 миллиардов USDT;
- Circle – около 825 миллионов USDC;
- Ripple – 40,5 миллионов RLUSD;
- World Liberty Financial – 27,8 миллионов USD1;
- совет безопасности Arbitrum принудительно вернул ETH и ARB примерно на 30 миллионов долларов.
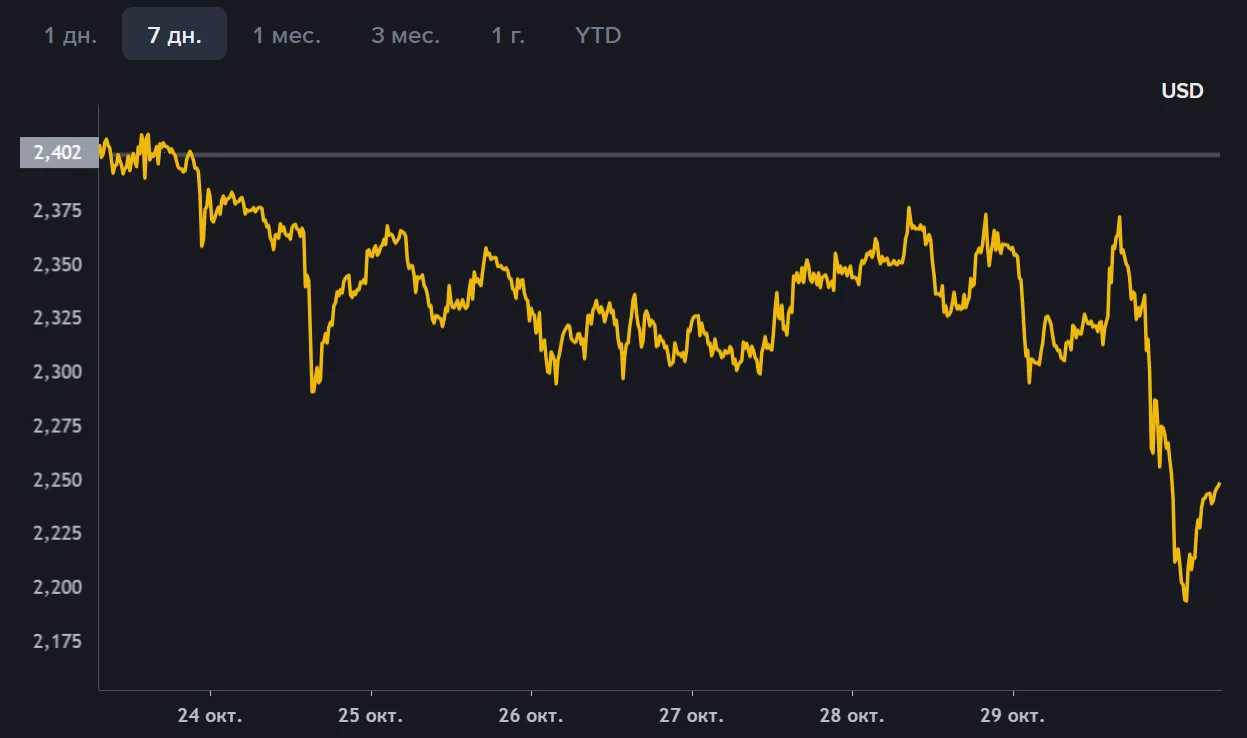
При этом, по данным TRM, под контролем хакеров по-прежнему остаётся около 2,4 миллиарда долларов, в основном в ETH и BTC, которые нельзя заблокировать. Злоумышленники уже обменивают стейблкоины через децентрализованные биржи и занимают ETH в кредитных протоколах вроде Aave под залог украденных USDT.
Похоже, это действительно взлом Binance. Я больше не управляю Binance, но как акционер ожидаю, что все средства пользователей будут полностью компенсированы.
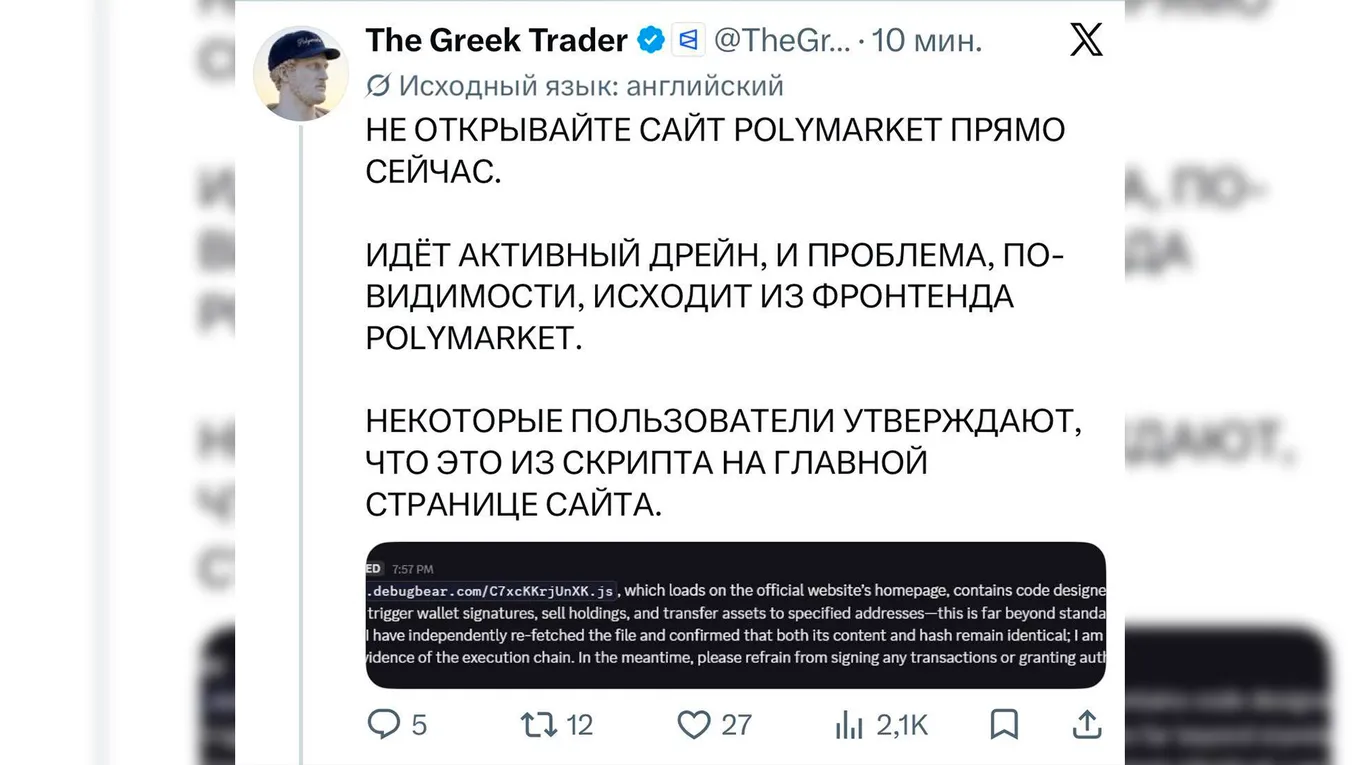
Новость обрушила рынок. По данным CoinDesk, биткоин упал на 4,8% и опустился ниже 77 тысяч долларов, Ethereum подешевел на 5,7%, а токен самой биржи BNB – на 8%. В тот же день о взломе стороннего поставщика сообщила и платформа предсказаний Polymarket, но её потери не превысили 3 миллионов долларов, и связи с атакой на Binance пока не установлено.
Чем известна Lazarus?
TRM с «высокой уверенностью» связывает атаку с TraderTraitor – подразделением северокорейских хакеров, которое ФБР и другие ведомства США относят к крупной группировке Lazarus. Аналитики указывают на почерк, знакомый по прошлым атакам: подготовка за много часов до кражи, финансирование рабочего кошелька небольшими выводами через миксер Tornado Cash и заранее подписанные транзакции, которые затем исполняются одной волной. Независимый исследователь ZachXBT тоже назвал Lazarus наиболее вероятным исполнителем.
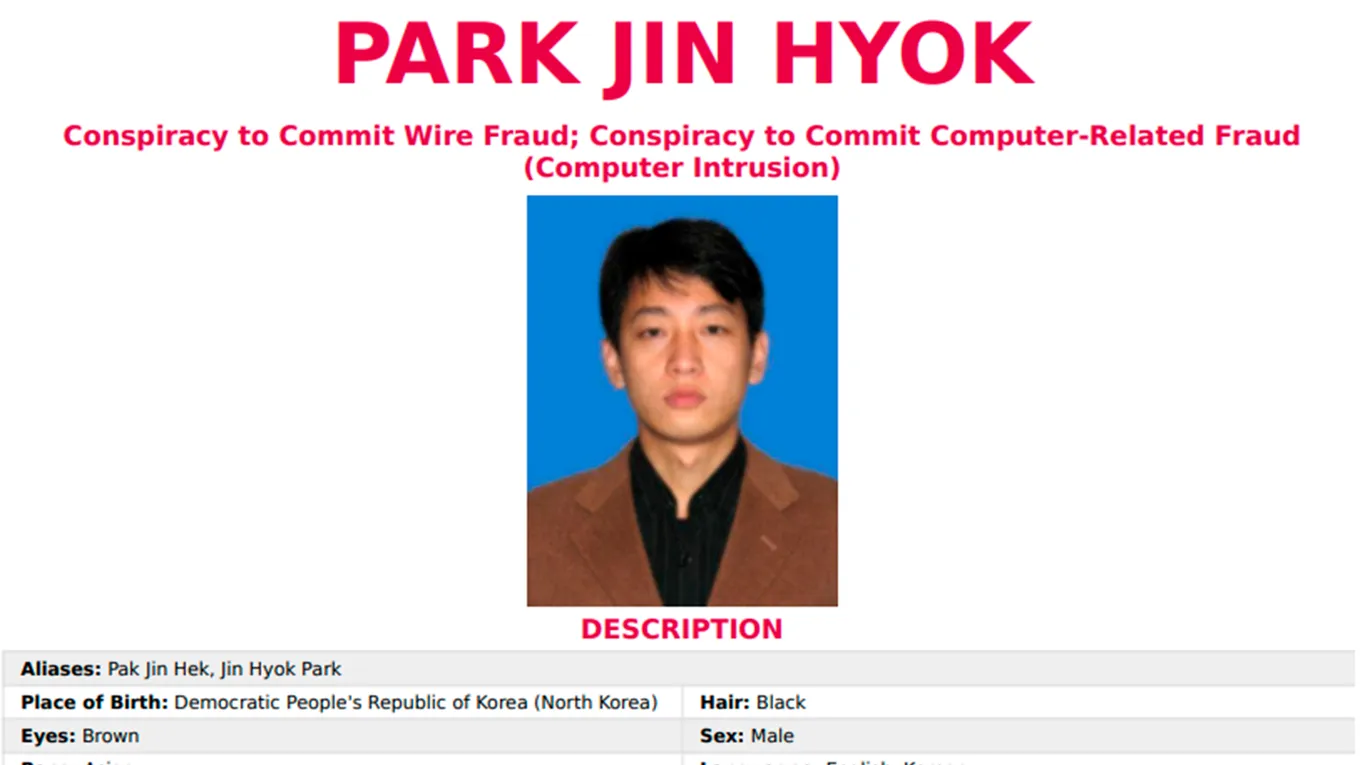
Lazarus действует как минимум с 2009 года, и западные правительства связывают группировку с северокорейской разведкой. Широкую известность она получила после атаки на Sony Pictures в 2014 году, а затем – после кражи 81 миллиона долларов у Центрального банка Бангладеш в 2016 году и эпидемии вируса-вымогателя WannaCry в 2017 году. С конца 2010-х годов группировка переключилась на криптовалюту: по оценкам ООН, украденные средства помогают КНДР финансировать ракетную и ядерную программы в обход санкций.
Крупнейшие криптовзломы, которые приписывают хакерам из КНДР:
- Ronin Network (Axie Infinity), март 2022 года – около 620 миллионов долларов;
- Harmony Horizon Bridge, июнь 2022 года – около 100 миллионов долларов;
- DMM Bitcoin, май 2024 года – около 305 миллионов долларов;
- Bybit, февраль 2025 года – около 1,5 миллиарда долларов;
- Binance, октябрь 2026 года – около 6,3 миллиарда долларов.
Чанпэн Чжао также призвал пользователей не переходить по ссылкам из электронных писем и не скачивать вложения – даже если их прислали знакомые, ведь их компьютеры тоже могут быть заражены. Редакция CyberMeta следит за развитием событий, оставайтесь с нами.