21 октября 2026 года команда PHP выпустила экстренные исправления сразу для двух критических уязвимостей – обе получили 9,2 балла из 10 по шкале CVSS 4.0. Через эти дыры злоумышленник может удалённо запустить свой код на сервере, где работает сайт, – без логина и пароля. Пока админы ждали патч, по всему миру начали отключаться сайты: от парламента Нидерландов до 4chan. А самое необычное в этой истории – уязвимости первыми нашли не люди, а нейросети.
В этом материале CyberMeta объясняет простыми словами, что такое PHP и почему его дыры так всех напугали, какие сайты ушли в офлайн, при чём тут ИИ и стоит ли беспокоиться обычным пользователям.
Что такое PHP и что с ним случилось?
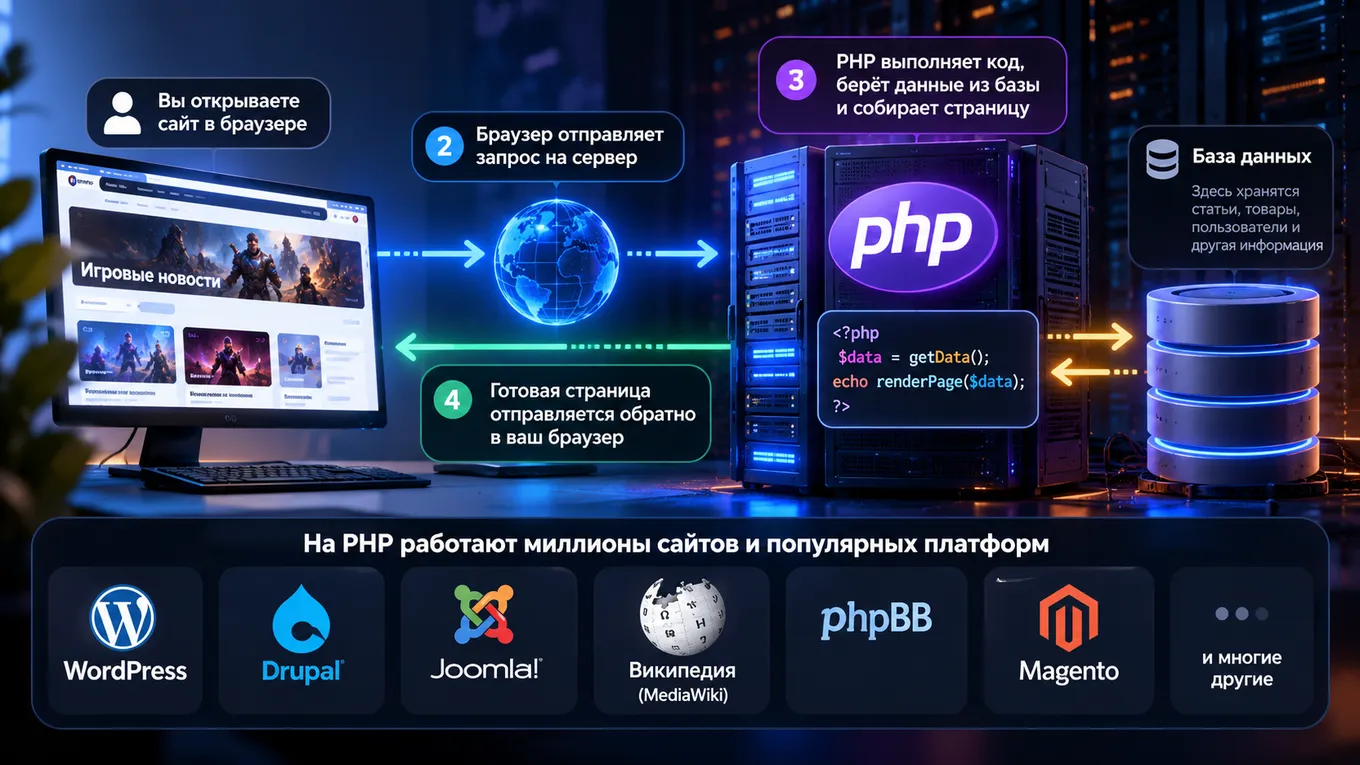
PHP – язык программирования, на котором работает «серверная» часть огромного числа сайтов. Когда вы открываете страницу, PHP на сервере собирает её из базы данных и отдаёт браузеру. На PHP написаны WordPress, Drupal, Joomla, движок Википедии MediaWiki, форумы phpBB, магазины на Magento и множество других платформ. Поэтому любая серьёзная ошибка в самом языке бьёт не по одному сайту, а сразу по миллионам.
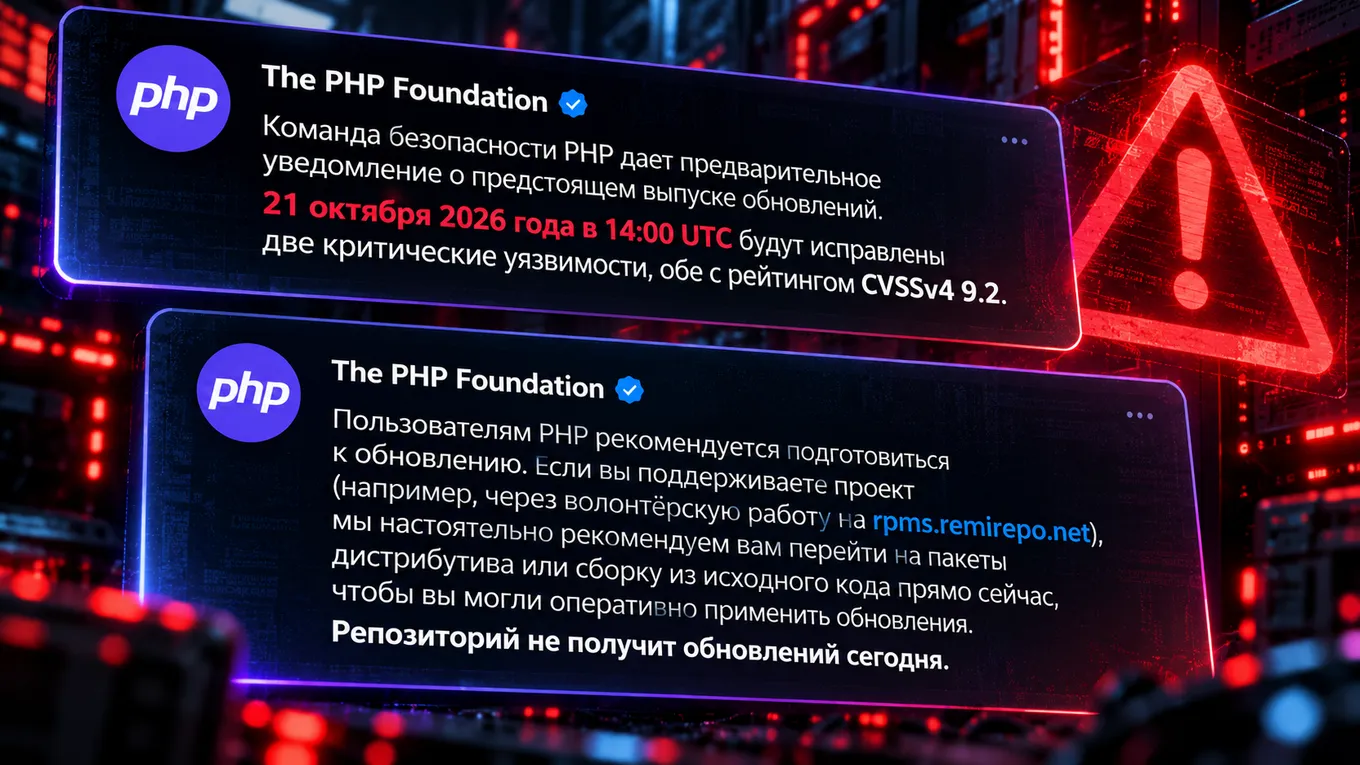
20 октября 2026 года команда безопасности PHP предупредила, что 21 октября 2026-го в 14:00 UTC (17:00 по Москве) выйдет срочное обновление. Подробности держали в секрете, чтобы хакеры не успели подготовиться. Изначально исправления планировали выпустить 22 октября 2026-го, но план сломала утечка: в ночь на 21 октября 2026 года в сети разошлось видео с работающей атакой, и разработчики сдвинули релиз на день раньше. Уязвимости получили общее название PHP2Shell и номера CVE-2026-109618 и CVE-2026-109619. Если без технических деталей:
- первая дыра связана с нехваткой памяти – в такой момент PHP может оставить часть данных «недособранной» и начать работать с мусором;
- вторая дыра – данные от одного запроса к сайту могут «протечь» в следующий, а вместе с ними пароли и токены доступа.
В обоих случаях хватает специально подготовленного запроса к сайту, чтобы получить контроль над сервером. SecurityLab отмечает, что ошибки жили в коде больше десяти лет.
Почему 9,2 из 10 – это очень много?
CVSS – общепринятая шкала, по которой специалисты оценивают опасность уязвимостей. Всё, что выше 9 баллов, считается критическим: атаку можно провести удалённо, без доступа к аккаунту и без участия жертвы. Ранние утечки и вовсе называли 10 из 10, но официальная оценка PHP – 9,2. Масштаб проблемы виден по цифрам, которые приводит CyberScoop:
- исследователи насчитали больше 1,3 млн серверов с PHP, доступных из интернета, а поиск Shodan – около 1,9 млн;
- по оценке VirusTotal, примерно 758 тыс. серверов работают на старых ветках PHP – от 5.4 до 8.1;
- на поддерживаемых версиях – около 272 тыс. серверов.
То есть большая часть уязвимых серверов сидит на версиях, для которых официальных исправлений уже не будет. Исправленные сборки вышли только для актуальных веток: 8.5.12, 8.4.27, 8.3.36 и 8.2.35. PHP 8.1 и более старые версии разработчики больше не обновляют.
Какие сайты и сервисы отключились?
Пока шёл обратный отсчёт до патча, многие владельцы сайтов решили не рисковать и просто выключили их. Тогда временно закрылись или урезали работу:
- в Нидерландах – сайт парламента, госпортал MijnOverheid, система входа DigiD, порт Роттердама, несколько больниц и даже сайт национального центра кибербезопасности NCSC;
- в Финляндии – государственный IT-оператор Valtori приостановил часть госсервисов;
- во Франции – МВД распорядилось временно закрыть административные сайты местных властей;
- в Дании – оператор Kombit отключил несколько государственных платформ, в том числе школьную систему для общения;
- Викимедиа – остановили часть инструментов для разработчиков, включая Toolforge, Cloud VPS и Phabricator;
- 4chan – перешёл в режим «только для чтения»: смотреть разделы можно, писать и входить в аккаунт – нет;
- DeviantArt – ушёл на техническое обслуживание;
- онлайн-игры – часть разработчиков приостановила серверы, чтобы спокойно обновиться.
Почти все отключения были превентивными – это не взломы, а меры предосторожности. При этом публичного подтверждения, что каждый из этих сбоев напрямую связан с PHP, нет.
При чём тут вообще нейросети?
Главная деталь всей истории – то, как нашли уязвимости. CyberScoop заявила, что первой о проблеме сообщила ИИ-компания Calif, которая искала ошибки с помощью модели GPT-5.6 Sol от OpenAI – это версия, заточенная под кибербезопасность.
Параллельно и независимо на те же дыры вышла компания Wiz: она использовала GPT-5.6 Sol, собственный ИИ-инструмент Wiz Atlas и модель Google Gemini 4 Argon. Wiz якобы обнаружила уязвимости ещё 19 августа 2026-го и через пять дней передала детали разработчикам PHP. Дальше около двух месяцев PHP, OpenAI, Cloudflare и другие компании тихо готовили исправления, чтобы выпустить их одновременно.
Передовой ИИ нашёл эти уязвимости раньше злоумышленников.
Звучит как победа, но у медали есть обратная сторона. Те же модели доступны и хакерам. Буквально накануне, 21 октября 2026 года, CrowdStrike опубликовала исследование о четырёх группировках, которые с мая по август 2026 года проводили атаки с помощью ИИ-агентов. Нейросеть у них не просто писала код, а сама принимала решения и выполняла команды – и часто добиралась до цели меньше чем за час.
Одна из группировок взломала как минимум 15 медицинских учреждений в Аргентине, другая атаковала больше 20 целей, включая госорганы двух стран. В CrowdStrike уверены, что в ближайший год даже хакеры-новички с ИИ смогут проводить атаки, которые раньше были по силам только организованным группировкам. Получается гонка: кто первым найдёт дыру с помощью нейросети – защитники или нападающие. В случае с PHP2Shell защитники успели раньше, но утечка всё равно оставила админам меньше суток на подготовку.
Хакеры, взломы и эксплойт
Подводя краткий итог всего происходящего, к моменту публикации статьи картина примерно такая:
- американское агентство кибербезопасности CISA заявило, что не видело атак через уязвимости;
- компания Huntress тоже не подтвердила ни одного успешного взлома;
- в Fastly при этом видят, что злоумышленники активно прощупывают серверы и собирают информацию;
- SL сообщает, что Cloudflare зафиксировала первые попытки атак и обновила правила защиты.
В сети уже гуляет код, который якобы позволяет воспользоваться PHP2Shell, но его работоспособность не подтверждена. Специалисты предупреждают, что под видом таких «эксплойтов» часто распространяют вредоносные программы.
Что же делать владельцам сайтов?
Если у вас есть сайт на WordPress, Drupal, Joomla или другом движке на PHP, обновлять нужно сам PHP на сервере. Обновление CMS или плагинов эти дыры не закрывает – проблема в самом языке, а не в движке:
- проверьте версию PHP на сервере – например, командой php -v или в панели хостинга;
- обновитесь до 8.5.12, 8.4.27, 8.3.36 или 8.2.35 – в зависимости от ветки;
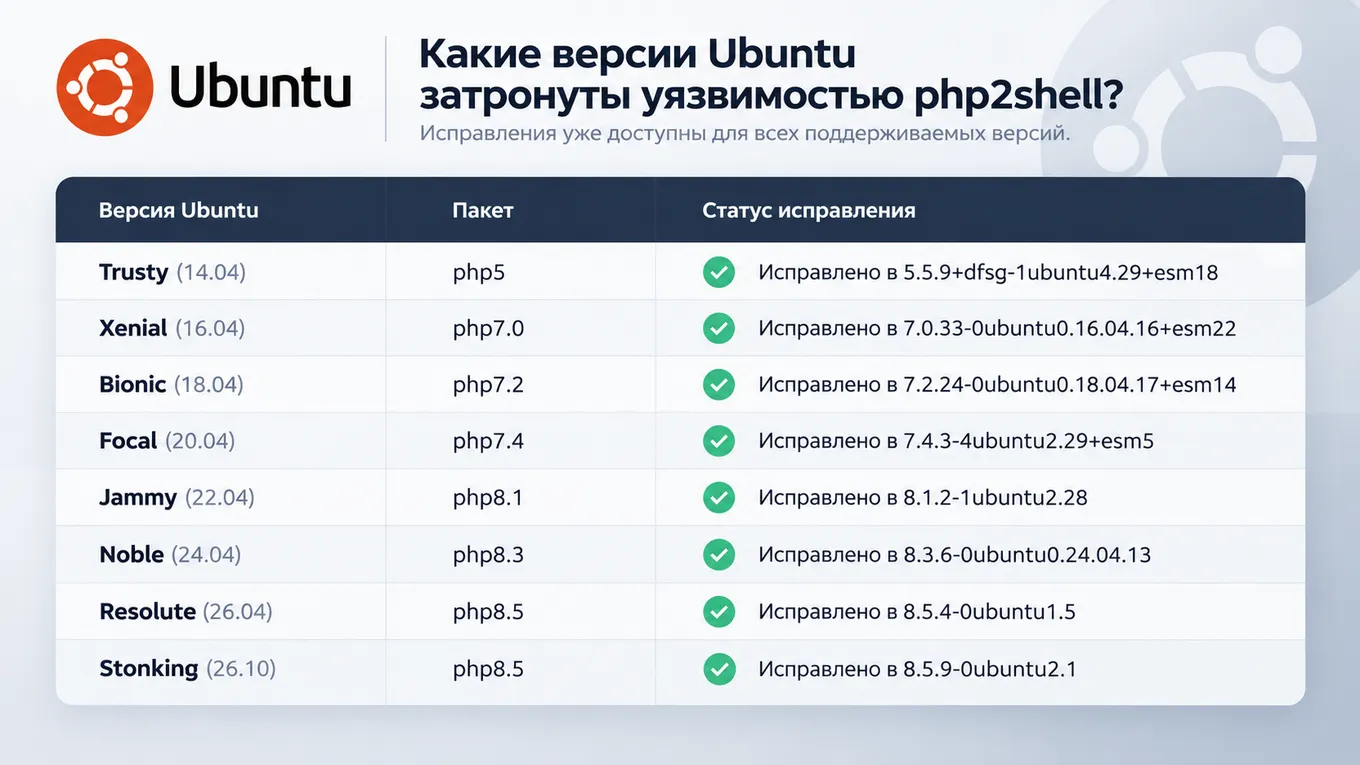
- если стоит дистрибутив Linux, сверьтесь с его бюллетенем безопасности: исправленная сборка может сохранить старый номер версии;
- для PHP 8.1 и старше ищите исправления от дистрибутива (например, их выпустила Ubuntu) или планируйте переезд на актуальную версию;
- если обновиться прямо сейчас нельзя, европейский CERT-EU и британский NCSC советуют ограничить доступ к сайту из интернета до установки патча.
Временные настройки PHP, которые предлагают разработчики, только снижают риск, но не убирают его. Полностью защищает лишь обновление. Тем, кто сидит на ветке 8.2, стоит помнить: её поддержка закончится 31 декабря 2026 года.
Как быть обычным юзерам и что по итогу?
На вашем компьютере или смартфоне ничего обновлять не нужно – уязвимости находятся на серверах сайтов, а не на устройствах посетителей. Но несколько дней возможны неудобства: отдельные сайты будут недоступны, уйдут на техработы или откроются в урезанном режиме. Если какой-то сервис сообщит, что его взломали, смените там пароль и не используйте его на других сайтах. И не стоит переходить по ссылкам из писем, которые просят «срочно что-то обновить» из-за новостей о PHP, – на громких историях всегда пытаются заработать мошенники.
PHP2Shell – одна из самых серьёзных проблем в истории PHP: дыры жили в коде больше десяти лет и затрагивают огромную часть интернета. Впервые такую масштабную уязвимость нашли с помощью нейросетей, и, судя по отчёту CrowdStrike, это только начало. Исправления уже вышли, и теперь всё зависит от того, как быстро владельцы сайтов их установят.
Как думаете, кто выиграет гонку ИИ в кибербезопасности – защитники или хакеры? Делитесь мнением в комментариях под данным материалом.