GTA 6: свежие новости и статьи
 Раздача игр в PS Plus в ноябре 2026-го
 BETBOOM Streamers Battle по VALORANT
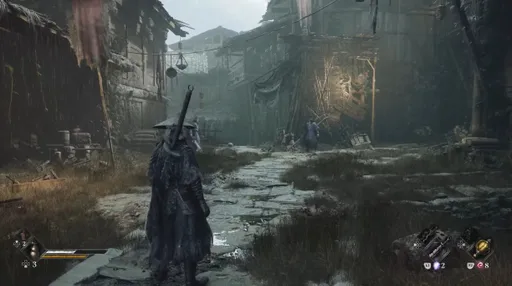
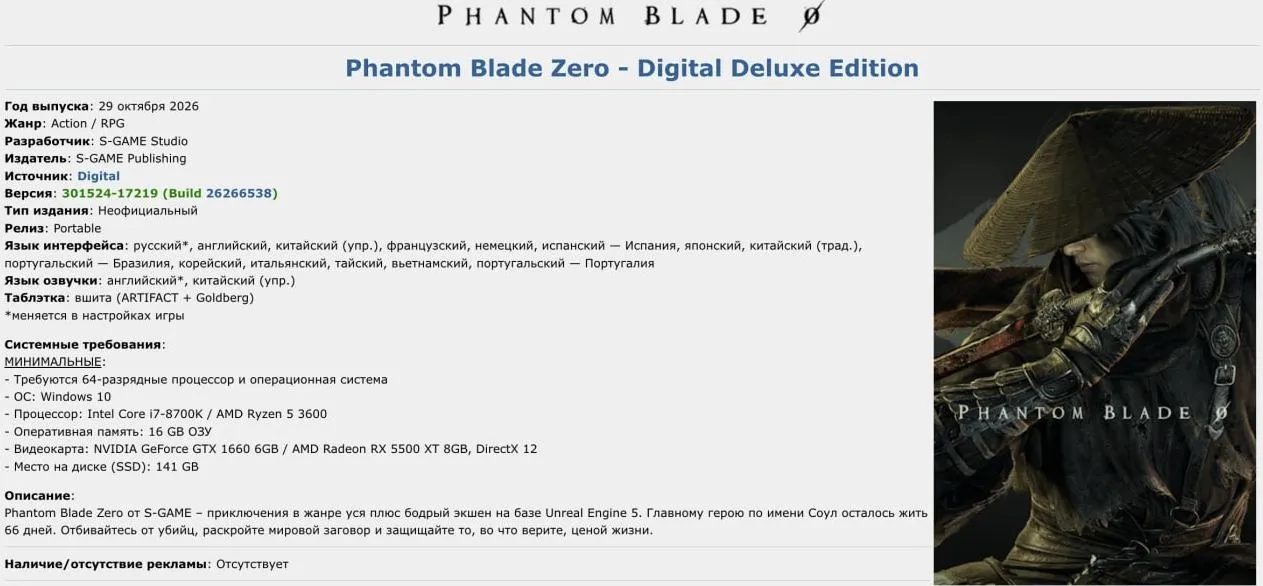
Группа взломщиков ARTIFACT обошла защиту Denuvo в экшен-RPG Phantom Blade Zero от китайской студии S-GAME в день релиза.
Хакеры не изменяли исполняемый файл игры. Обход работает на уровне гипервизора – программы, которая запускается ниже операционной системы и использует аппаратную виртуализацию процессора. Защита считает, что игра запущена с легальной копии, поэтому привязка к аккаунту и проверка на серверах Denuvo не требуются. Тем же способом ARTIFACT обошла Denuvo в Star Wars: Galactic Racer и Planet Zoo 2.
Авторы назвали сборку экспериментальной и предупредили о возможных критических ошибках и «синих экранах смерти». Для запуска нужно отключить проверку цифровых подписей драйверов и другие защитные механизмы Windows. Самописный гипервизор получает больше контроля над системой, чем обычный драйвер, поэтому уязвимость в нём может открыть злоумышленникам полный доступ к компьютеру. На некоторых конфигурациях ПК взлом не запускается.
Отметим, гипервизорные обходы стали главной проблемой Denuvo в 2026 году. До этого этим же способом в день релиза взломали Crimson Desert. Компания Irdeto, которой принадлежит Denuvo, пообещала выпустить обновлённые версии защиты для пострадавших игр.
Онлайн Phantom Blade Zero после взлома продолжил расти. В день релиза пиковый онлайн в Steam составил 431 541 человек, а на момент написания материала в игре находились более 520 тысяч пользователей. Стандартное издание в Steam стоит 59,99 доллара (около 4,8 тыс. рублей по курсу ЦБ). Официальных комментариев от S-GAME о взломе на момент написания материала не было.