Стримерам начали приходить фейковые письма от имени Twitch с «жалобами» на музыку в эфирах.
Информация была опубликована в социальных сетях и СМИ. Мошенники угрожают отключить монетизацию и заглушить VOD, если в течение 24 часов не перейти по ссылке. При этом сама ссылка ведёт на фишинговую страницу, где крадут данные от аккаунта.
Письмо оформлено под официальную рассылку. Логотип, фирменный фиолетовый цвет и заголовок Twitch Automated Audio Detection Systems. В тексте сказано, что «система распознавания звука» проверила последние трансляции и нашла совпадение с музыкой из «глобальной базы правообладателей». Будто у канала нет лицензии на трансляцию этих треков, а фрагменты эфиров уже передали правообладателям.
Дальше начинается давление. Если за 24 часа не подтвердить лицензию или не оспорить жалобу, отмеченные фрагменты VOD якобы заглушат, а каналу поставят отметку, которая повлияет на монетизацию. Чтобы «разобраться», стримеру предлагают нажать кнопку View Audio Detection Report или перейти на некий Twitch Audio Systems Portal.
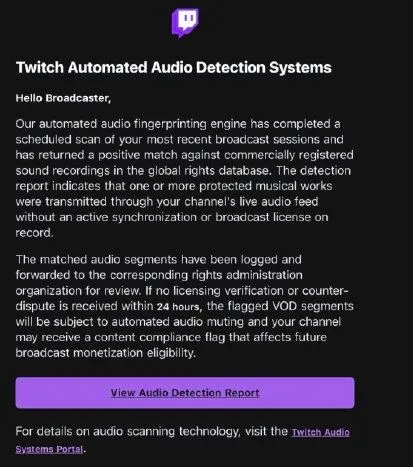
Схема рассчитана на страх контент-мейкеров перед музыкальными страйками. Они давно остаются больной темой для стримеров. В 2020 году Twitch получил тысячи жалоб от звукозаписывающих лейблов, удалял клипы и записи трансляций и блокировал каналы за музыку на фоне. Поэтому письмо о «нарушении» выглядит правдоподобно, а срок в сутки не даёт времени подумать.
При этом Twitch работает иначе. Фрагменты VOD с защищённой музыкой платформа глушит автоматически, без писем с требованием «подтвердить лицензию». Жалобы по DMCA Twitch рассылает на почту и показывает в самом аккаунте, а оспорить их можно только через официальную форму платформы, а не по ссылке с таймером.
Это не первая подобная рассылка. В июле 2026 года мошенники массово отправляли поддельные письма от имени Twitch. Пугали блокировкой аккаунта и вели на похожие домены вроде twitch-support.com, где похищали логины, пароли и токены сессий. В сентябре хакер заявил, что продаёт базу с личными данными около 40 тысяч стримеров. Такие базы часто используют как раз для адресных фишинговых рассылок.