GTA 6: свежие новости и статьи
 Раздача игр в PS Plus в ноябре 2026-го
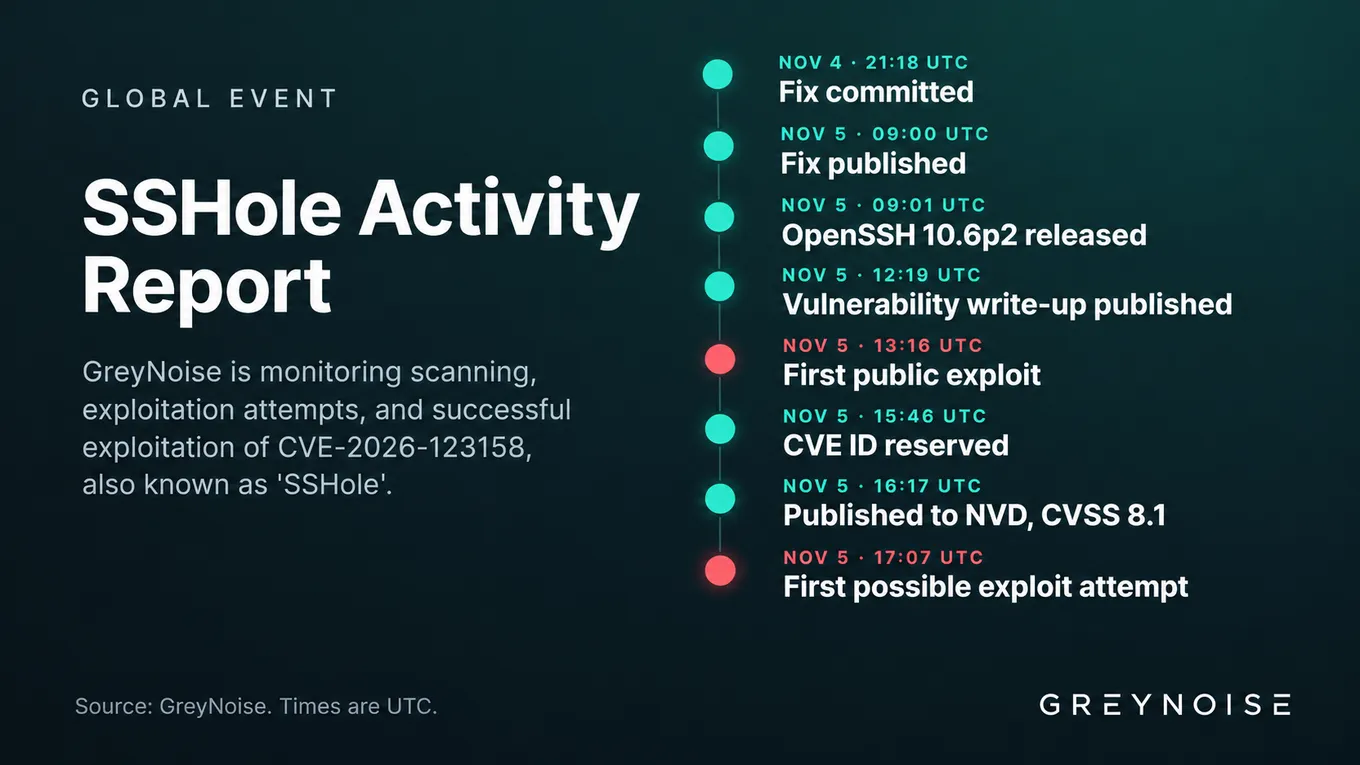
Вечером 8 ноября 2026 года специалисты по кибербезопасности GreyNoise сообщили о взломах серверов под управлением операционной системы Alpine Linux. Хакеры воспользовались уязвимостью SSHole, которая позволяет обходить проверку пароля, получать доступ к системе и закрепляться в ней даже после установки исправлений.
Во время одной из атак злоумышленники проникли на тестовый сервер GreyNoise и добавили собственные SSH-ключи в учётные записи root и alpine. По сути, хакеры создали себе постоянный цифровой пропуск, позволяющий повторно подключаться к устройству без пароля. При этом обычное обновление системы уже не удалит такой доступ.
Для взлома используется ошибка в OpenSSH – программе, которая обеспечивает удалённое подключение к серверам. При определённых настройках Alpine Linux система ошибочно принимает слишком длинный пароль за правильный. В результате хакеры могут проникнуть в чужую учётную запись, даже не зная настоящих данных для входа.
По состоянию на момент написания новости GreyNoise зафиксировала 15 подтверждённых цепочек атак на собственные серверы-ловушки. В одном из случаев злоумышленники получили права администратора и попытались установить программу для удалённого управления устройством. Сколько реальных серверов пострадало от атак, пока неизвестно.
Уязвимость SSHole обнаружили 5 ноября 2026 года. Проблема затрагивает определённые конфигурации Alpine Linux, включая версии от 3.16 до 3.24. Разработчики уже выпустили исправления и рекомендовали администраторам обновить OpenSSH, перезапустить службу удалённого доступа и проверить серверы на наличие посторонних SSH-ключей.