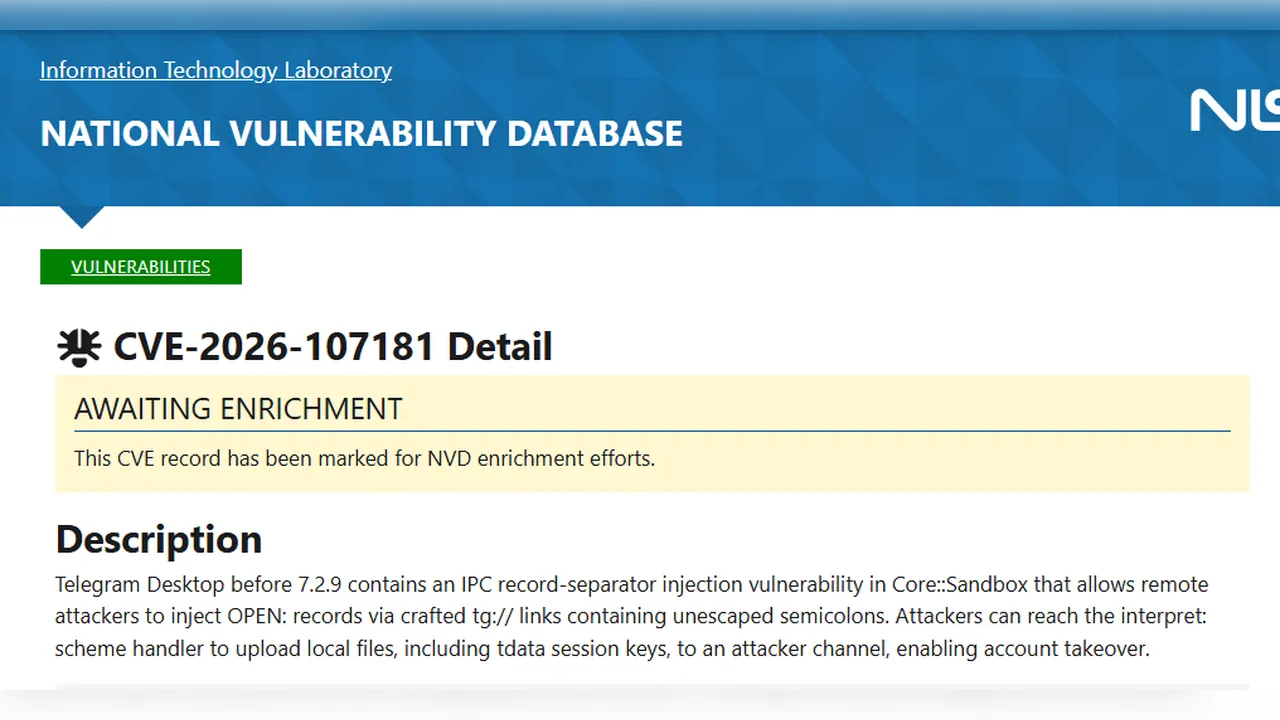
В настольном клиенте Telegram Desktop обнаружили уязвимость CVE-2026-107181, позволяющую похищать файлы с компьютера через специально подготовленную ссылку. Среди потенциальных целей – данные сессии Telegram, с помощью которых злоумышленник может получить доступ к аккаунту. Проблема затрагивает версии ниже 7.2.9.
Ошибка связана с обработкой ссылок формата tg://. После открытия вредоносной ссылки уязвимый клиент можно заставить отправить локальные файлы в канал злоумышленника. Под угрозой оказываются в том числе сессионные ключи из папки tdata, которые используются для сохранения авторизации пользователя.
Сведения об уязвимости опубликовали 7 октября. VulnCheck присвоила ей 8,6 балла по шкале CVSS 4.0 – высокий уровень опасности. В описании указана именно программа Telegram Desktop: распространять выводы на приложения для Android и iOS по этой записи нельзя.
Исправление доступно в Telegram Desktop 7.2.9, выпущенной 17 сентября. Пользователям старых сборок стоит установить эту или более новую версию из официального источника. Обновить нужно клиент на компьютере – обновление мобильного приложения эту проблему не устраняет.