GTA 6: свежие новости и статьи
 Раздача игр в PS Plus в ноябре 2026-го
Днём 3 ноября 2026 года российский хостинг-провайдер Beget раскрыл новые подробности масштабной кибератаки, произошедшей в ночь на 2 ноября. Злоумышленники получили доступ к управляющему контуру инфраструктуры компании и запустили скрипты, которые привели к уничтожению данных.
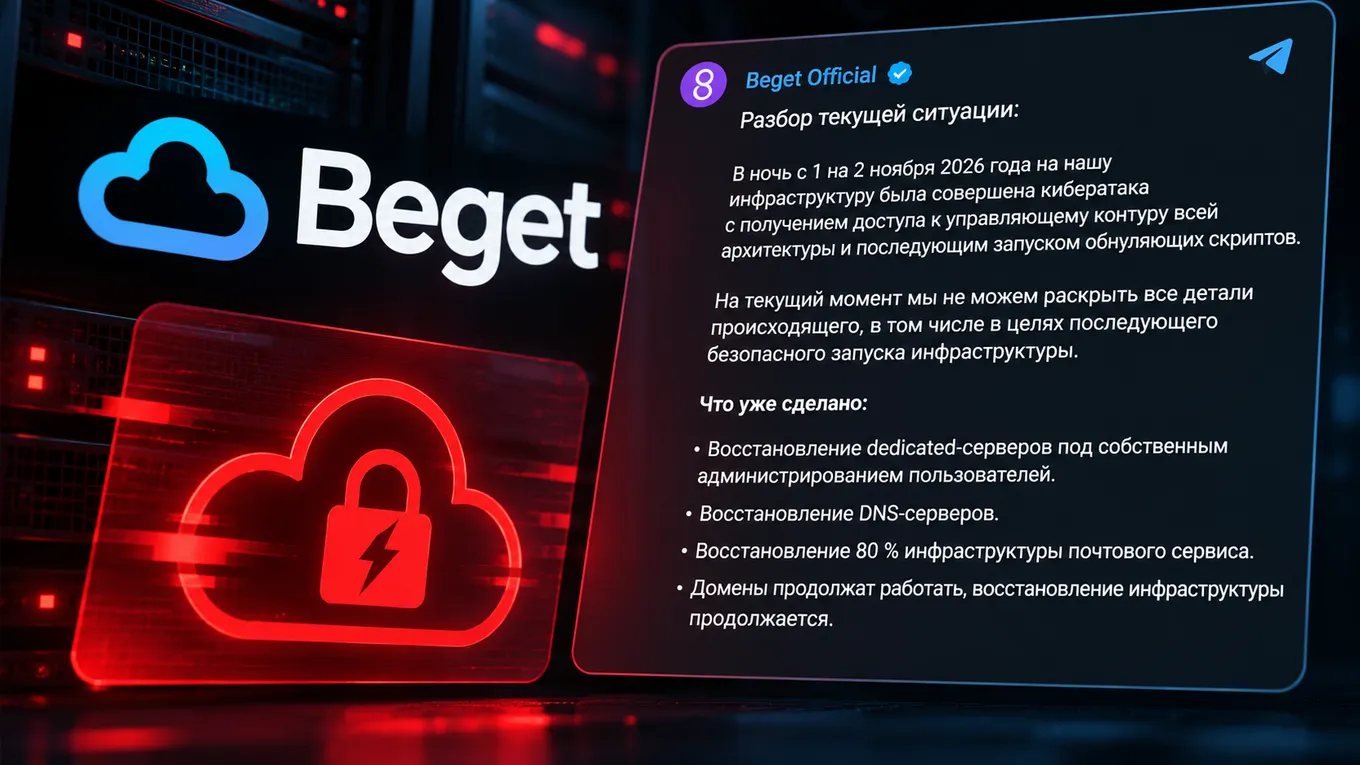
Наиболее серьёзные последствия зафиксированы в облачной инфраструктуре Beget. Компания подтвердила полную потерю данных в сервисах VPS, S3 и Kubernetes, а также настроек CDN и IP-адресов. Кроме того, были уничтожены бинарные резервные копии виртуальных серверов. При этом файловые бэкапы VPS и хостинга сохранились, однако доступ к ним пока закрыт из-за продолжающегося восстановления инфраструктуры.
Несмотря на масштаб повреждений, специалистам Beget уже удалось вернуть в строй выделенные серверы без администрирования со стороны провайдера и восстановить работу DNS-серверов. Почтовая инфраструктура восстановлена на 80%, а для сайтов на виртуальном хостинге ситуация значительно лучше – по предварительной оценке компании, вернуть удастся практически все ресурсы. Однако перед запуском инженерам необходимо вручную проверить более тысячи серверов на наличие вредоносных скриптов и скрытых уязвимостей.
Отдельно в Beget подчеркнули, что специалисты не обнаружили признаков скачивания или изменения пользовательских данных злоумышленниками. Тем не менее провайдер рекомендовал клиентам сменить пароли, ключи доступа и другие учётные данные, которые хранились на затронутых серверах. Точные сроки полного восстановления инфраструктуры компания пока не назвала.
Напомним, что 2 ноября 2026-го в России произошёл масштабный сбой, затронувший тысячи сайтов. Позднее Beget официально подтвердила кибератаку и объявила форс-мажор, сославшись на невозможность полноценно предоставлять часть своих услуг.
Подробнее о причинах сбоя, хронологии событий, последствиях атаки и пострадавших ресурсах читайте в большом материале CyberMeta.